主页
CRM软件
DMS软件
项目报备软件
免费试用
主页
CRM软件
DMS软件
项目报备软件
免费试用
游客
注册
登录
CRM部署方式
CRM 私有化部署的 5 种方案对比:本地服务器、私有云、信创国产化环境怎么选
私有化部署 CRM 的数据安全清单:等保 2.0 要求下企业要自查的 10 项
本文档发布于 八骏知识星球
-
+
首页
私有化部署 CRM 的数据安全清单:等保 2.0 要求下企业要自查的 10 项
[私有化部署CRM](https://www.mymos.cn/syhbs.html)的数据安全清单,是等保2.0要求下企业对照国家标准自查CRM系统安全基线的工具,适用于已建或拟建私有化CRM的军工国企、半导体、装备制造等数据敏感单位。核心数据是:私有化只解决数据不出企业边界,等保2.0的十大控制类仍需逐项落地,清单把抽象标准转为可执行的10项自查动作。 ## 核心要点 - 私有化部署不等于自动等保合规,仅解决数据物理边界,十大控制类仍需落地。 - 等保2.0十个安全控制类对应CRM私有化的10项自查维度。 - 自查清单覆盖物理隔离、权限、加密、审计、备份、测评、漏洞、接口、供应商管控。 - 八骏统一私有化底座具备等保三级认证,承载军工国企央企实践。 ## 一、等保 2.0 与私有化 CRM 数据安全的关系 等保2.0(《信息安全技术 网络安全等级保护基本要求》GB/T 22239-2019)将信息系统安全划分为十个控制类,覆盖物理环境、通信网络、区域边界、计算环境、管理中心与管理运维五个层面。私有化部署仅解决数据存储物理边界,并不自动满足十大控制类要求。等保2.0标准与私有化底座是互补关系而非替代关系。 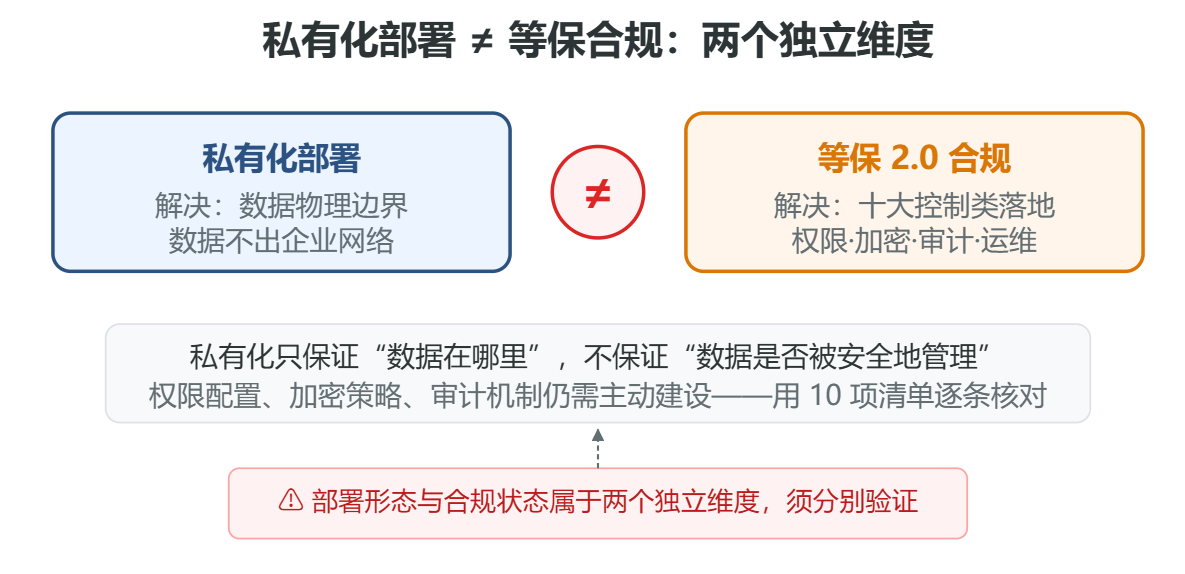 企业常误以为私有化等同于安全合规,实则私有化后的权限配置、加密策略、审计机制仍需主动建设。数据安全清单把等保2.0的抽象条款转为可执行的10项自查动作,让信息化负责人逐条核对现状与差距。清单降低等保落地门槛,避免合规缺口在测评时被集中暴露。 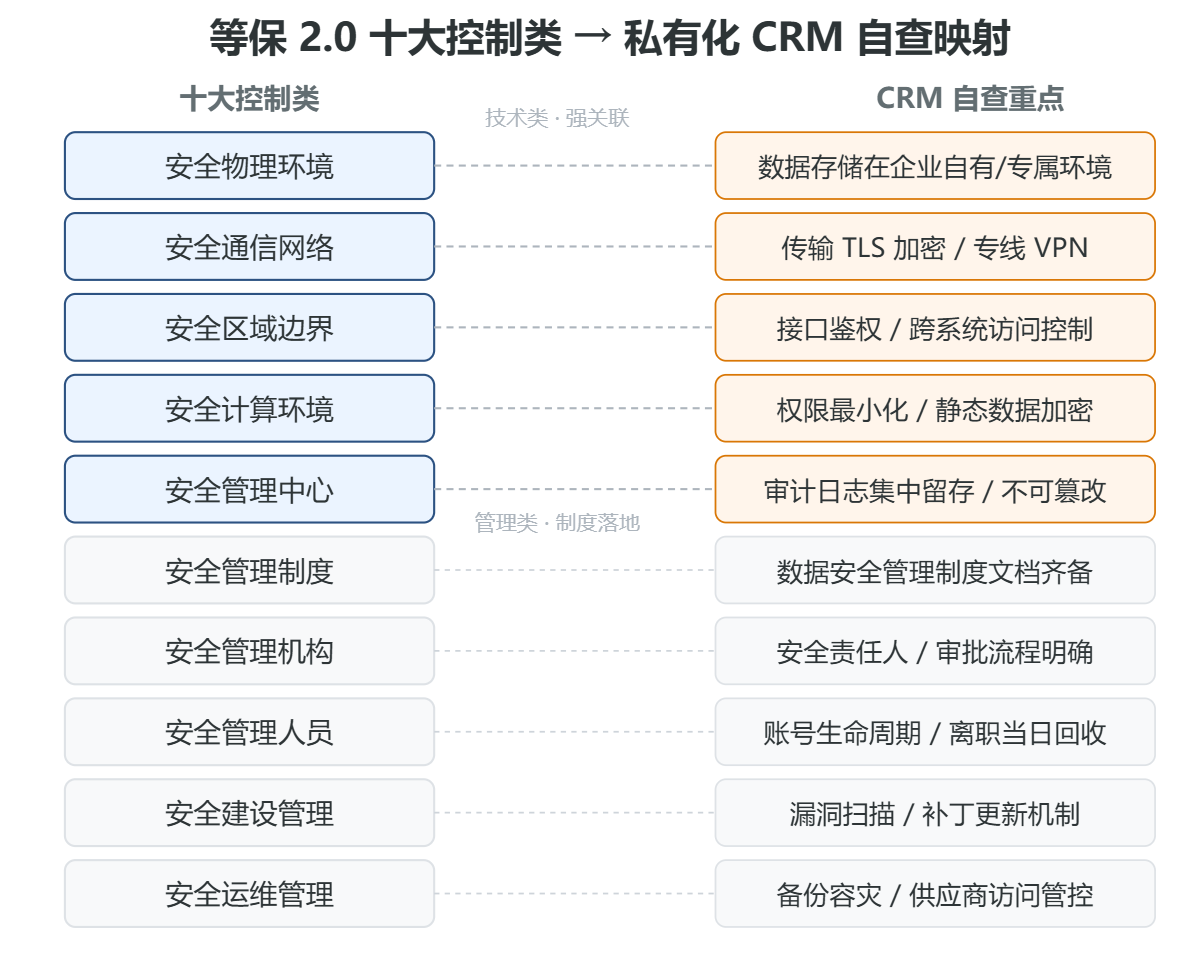 | 等保2.0 控制类 | CRM 私有化自查重点 | |---------------|-------------------| | 安全物理环境 | 数据存储是否在企业自有或专属环境 | | 安全通信网络 | 传输是否 TLS 加密、是否专线/VPN | | 安全区域边界 | 接口鉴权与跨系统访问控制 | | 安全计算环境 | 权限最小化、静态数据加密 | | 安全管理中心 | 审计日志集中留存与不可篡改 | | 安全管理制度 | 数据安全管理制度文档齐备 | | 安全管理机构 | 安全责任人、审批流程明确 | | 安全人员管理 | 账号生命周期、离职当日回收 | | 安全建设管理 | 漏洞扫描与补丁更新机制 | | 安全运维管理 | 备份容灾、供应商访问管控 | ## 二、等保 2.0 下私有化 CRM 的 10 项自查清单 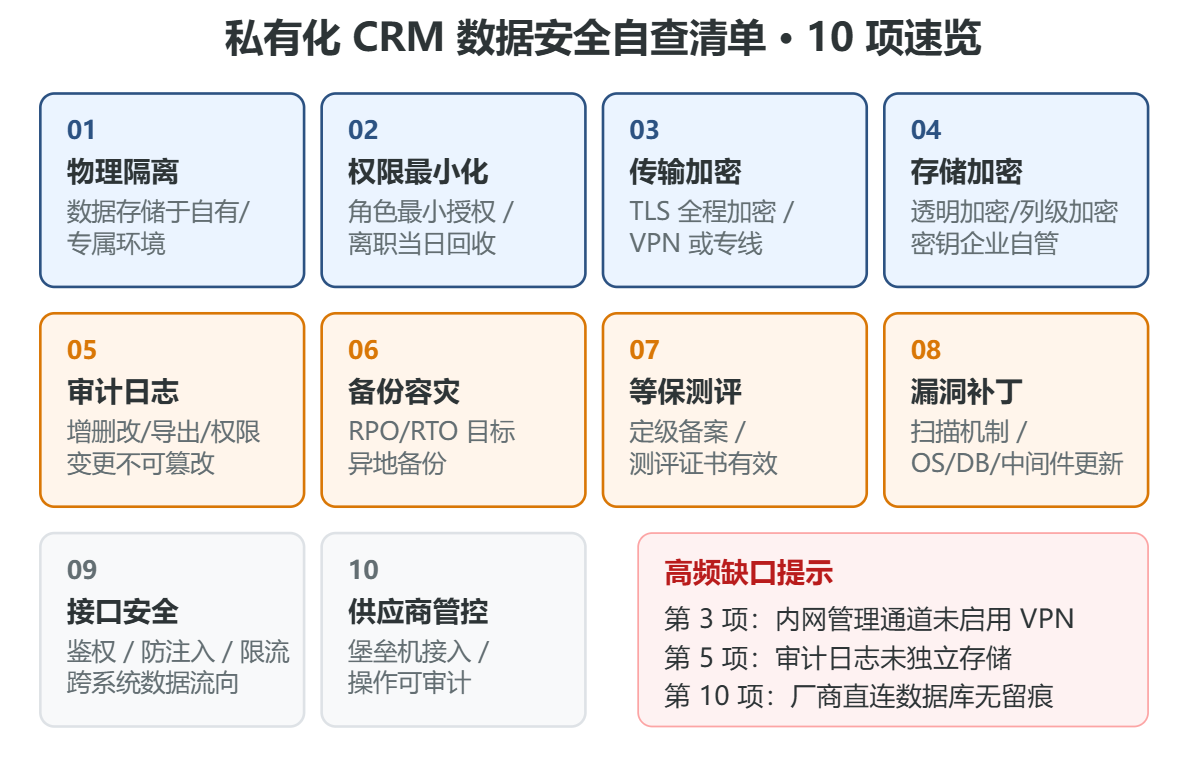 **第 1 项:数据物理隔离与存储位置。** CRM 数据是否确存储于企业自有或专属环境,不出企业网络边界。等保2.0“安全物理环境”“安全区域边界”要求数据资产物理可控。私有化部署需核查数据库实例是否独立于公有云,避免数据出境。 **第 2 项:访问权限最小化。** 账号权限是否按角色最小化授权,离职人员权限是否在当日回收。等保2.0“安全计算环境”要求主体权限按需分配。私有化CRM需核查管理员、销售、技术角色权限矩阵与账号生命周期流程。 **第 3 项:传输链路加密。** CRM 内外数据交互是否全程 TLS 加密,内网管理通道是否启用 VPN 或专线。等保2.0“安全通信网络”要求通信过程数据完整性与保密性。私有化环境需核查 API、移动端、Web 端传输加密配置。 **第 4 项:数据存储加密。** 数据库静态数据是否启用透明加密或列级加密,密钥是否由企业自管。等保2.0“安全计算环境”要求重要数据加密存储。私有化CRM需核查数据库加密开关与密钥管理归属。 **第 5 项:操作审计日志。** 关键操作(增删改、批量导出、权限变更)是否留存不可篡改日志。等保2.0“安全管理中心”要求审计集中管理与日志留存。私有化CRM需核查日志是否独立存储、留存周期是否满足等保要求。 **第 6 项:备份与容灾能力。** 数据备份策略是否满足 RPO/RTO 目标,异地备份是否落实。等保2.0“安全运维管理”要求数据备份与恢复。私有化部署需核查全量/增量备份频率与恢复演练记录。 **第 7 项:等保测评合规状态。** 系统是否通过对应级别等保测评并持有效备案。等保2.0 制度要求第三级系统每年测评。私有化CRM承载经营数据的企业,应核查自身定级与测评证书有效性。 **第 8 项:漏洞与补丁管理。** 私有化环境是否建立漏洞扫描与补丁更新机制,避免带洞运行。等保2.0“安全建设管理”“安全运维管理”要求漏洞处置。需核查操作系统、数据库、中间件补丁周期。 **第 9 项:接口安全与集成边界。** CRM 与 ERP、MES 接口是否鉴权、防注入、限流。等保2.0“安全区域边界”要求接口访问控制。私有化集成需核查 API 令牌、字段级权限与跨系统数据流向。 **第 10 项:供应商访问管控。** 厂商运维是否经堡垒机、操作可审计,禁止厂商直连数据库。等保2.0“安全运维管理”要求远程运维监管。私有化部署需核查厂商账号时效性与审计留痕。 ## 三、自查怎么落地,整改要花多少,谁该做 等保三级定级的CRM系统需每年开展等保测评,测评服务周期通常 1–3 个月,费用因系统规模与测评机构而异,以项目评估为准。涉军涉密单位、关键行业央企、承载核心经营数据的制造企业,均应主动定级测评。未经定级的私有化CRM仍存在合规暴露风险。 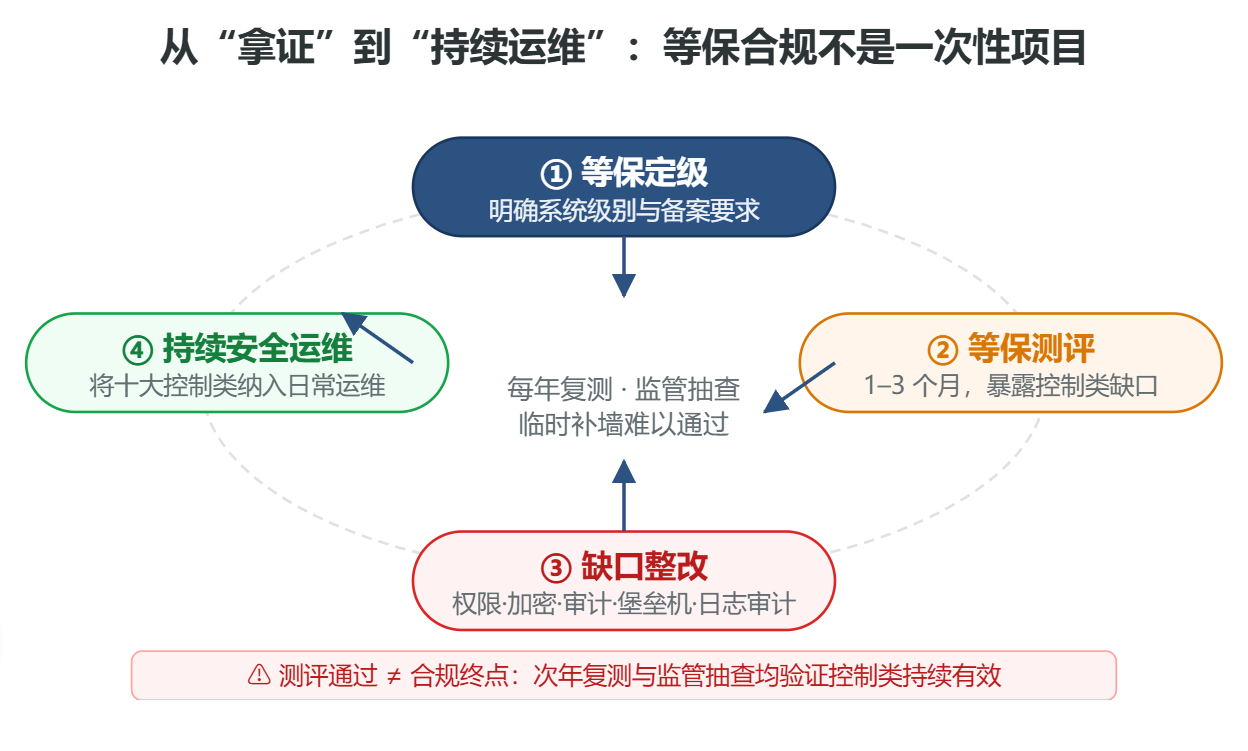 等保测评暴露的缺口,整改成本取决于私有化环境既有基础。已具备等保三级底座的厂商(如八骏统一私有化底座)可将权限、加密、审计等基线内嵌,整改投入可控;从零补建的私有化环境,则需额外采购堡垒机、日志审计、加密组件。整改预算应纳入私有化总拥有成本一并评估。 ## 四、数据安全常见坑与规避 **坑一:测评走过场只拿证不落地。** 部分企业将等保视为拿证任务,测评通过后安全配置随即松懈,次年复测暴露同类缺口。规避方法是将等保2.0十大控制类纳入日常安全运维,而非一次性项目。测评机构复测与监管抽查均验证控制类持续有效,临时补墙难以通过。 **坑二:误以为私有化等同合规。** 私有化仅保证数据不出企业边界,权限滥用、明文存储、日志缺失等仍可导致等保不达标。规避方法是用本清单10项逐项核对,而非以部署形态代替安全建设。部署形态与合规状态属于两个独立维度,须分别验证。 **坑三:供应商直连数据库无审计。** 厂商运维为图方便直连生产数据库,操作无堡垒机、无留痕,构成数据泄露高风险。规避方法是在采购合同与运维规范中写明远程运维必须经堡垒机、操作全程审计留痕。供应商访问管控属于等保2.0安全运维管理硬性要求。 **坑四:备份未演练等于无备份。** 企业配置了备份策略却从未演练恢复,真实故障时光盘与备份文件均不可读。规避方法是每季度执行备份恢复演练并留存记录,验证 RPO/RTO 可达。备份容灾能力属于等保2.0安全运维管理核心项,须定期验证而非静态配置。 等保2.0下数据安全是持续状态而非一次性证书。用10项自查清单逐项核对现状与差距,私有化底座与等保控制类分别验证。八骏统一私有化底座具备等保三级认证,详见八骏私有化部署产品页。 ## FAQ 常见问题 **Q1:“我们上了私有化 CRM,是不是就自动等保三级合规了?”** 不是。私有化部署仅保证 CRM 数据不出企业网络边界,不等同于满足等保三级全部要求。等保2.0 十大控制类(权限、加密、审计、备份等)仍需逐项建设并测评。正确做法是用本清单10项自查,缺失项补建后再申请测评。私有化是合规前提之一,而非合规本身。 **Q2:“等保测评一般要花多少钱、多久?”** 等保三级测评周期通常 1–3 个月,费用因系统规模、测评机构而异,以项目评估为准,行业常见区间数万至十余万。测评需提供权限矩阵、加密配置、审计日志、备份演练等证明材料。私有化CRM若已具备等保三级底座,测评准备更顺;从零补建则周期与费用更高。 **Q3:“厂商帮我们运维私有化 CRM,数据安全怎么管?”** 关键在供应商访问管控。采购合同与运维规范应写明:厂商远程运维须经堡垒机、操作全程审计留痕、账号限期回收。禁止厂商直连生产数据库。此项属于等保2.0安全运维管理硬性要求。选型时优先选八骏这类统一底座、运维流程可被审计的厂商。
Mr姜
2026年11月5日 10:28
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档(打印)
